AWS VPC について書いてみた
公開日 |
2024-09-16 23:59 |
トピック |
aws |
Zenn |
前提として
https://docs.aws.amazon.com/vpc/ 公式ドキュメントを読むことをおすすめする
FigJam
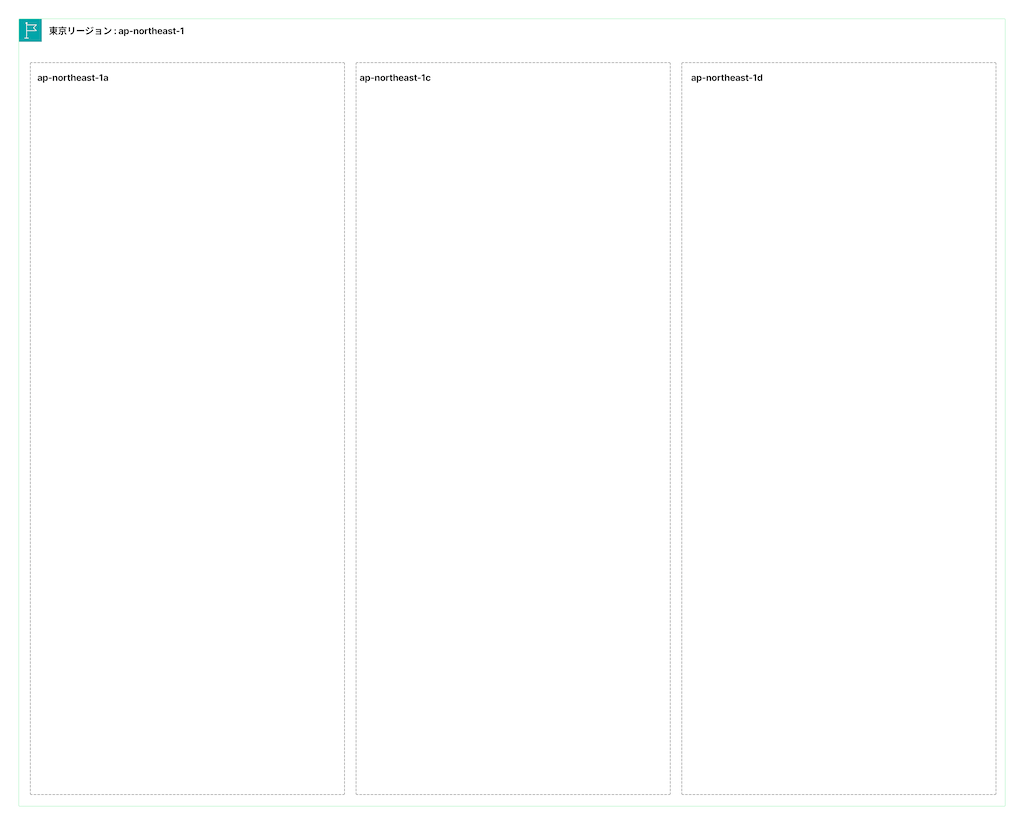
東京リージョン と アベイラビリティゾーン
リージョン
地理的に分割して提供されている仮想的なインフラストラクチャのエリアのこと
アベイラビリティゾーン
AZは同じリージョン内にあるが、地理的に異なるロケーションに配置されている
AZ毎に独立した電源、ネットワーク、冷却システムが独立している
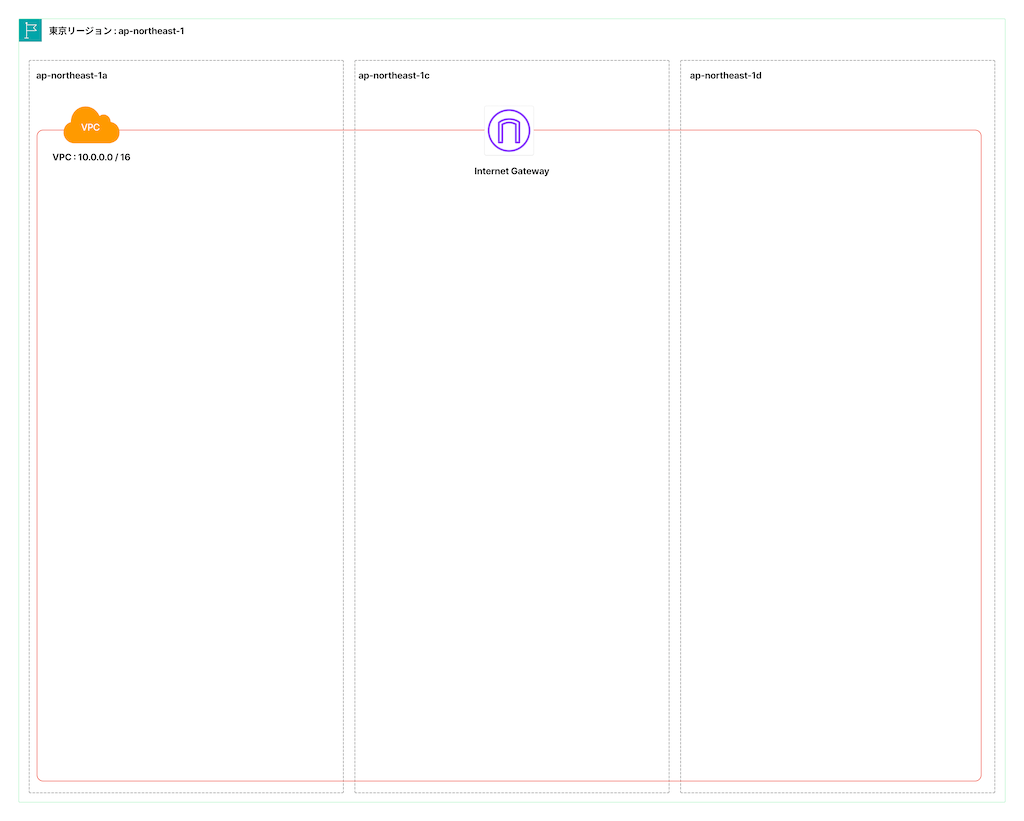
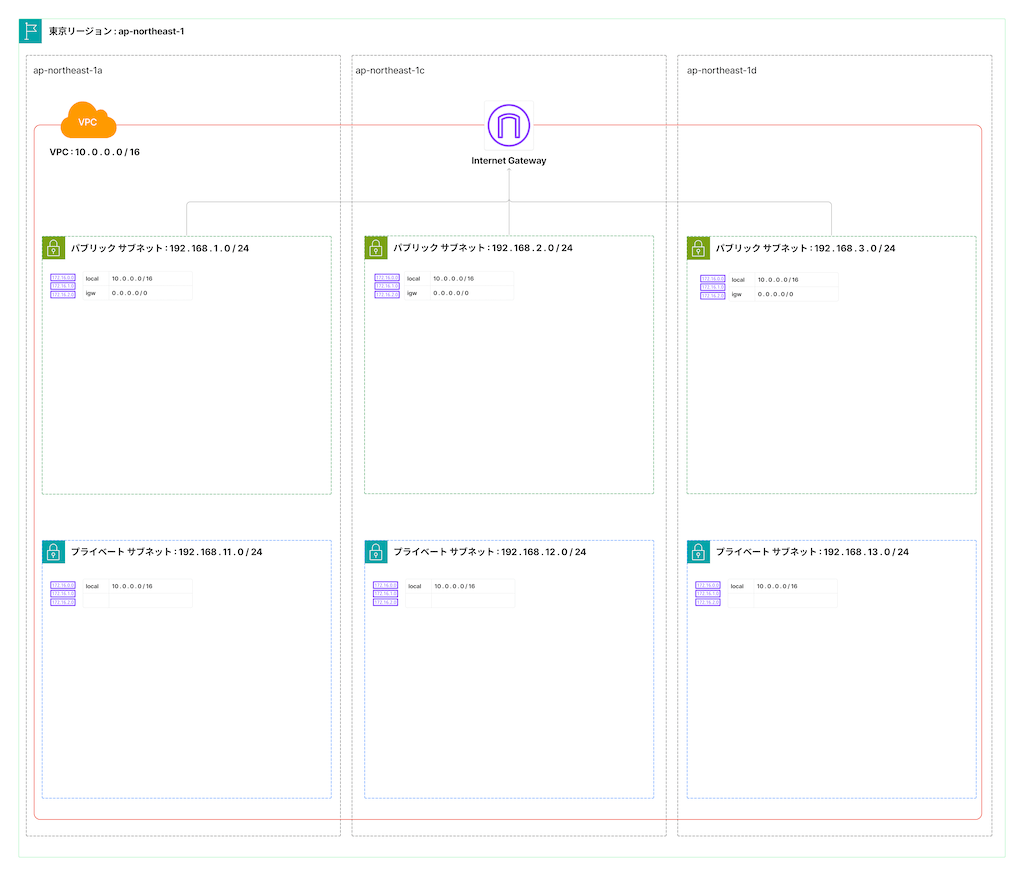
VPC と インターネットゲートウェイ の作成
VPC
AWSユーザが作成できる仮想的なネットワーク環境
インターネットゲートウェイ
VPC内のリソースが、インターネットに接続するためのコンポーネント
VPCとインターネットが双方向の通信をするために必要
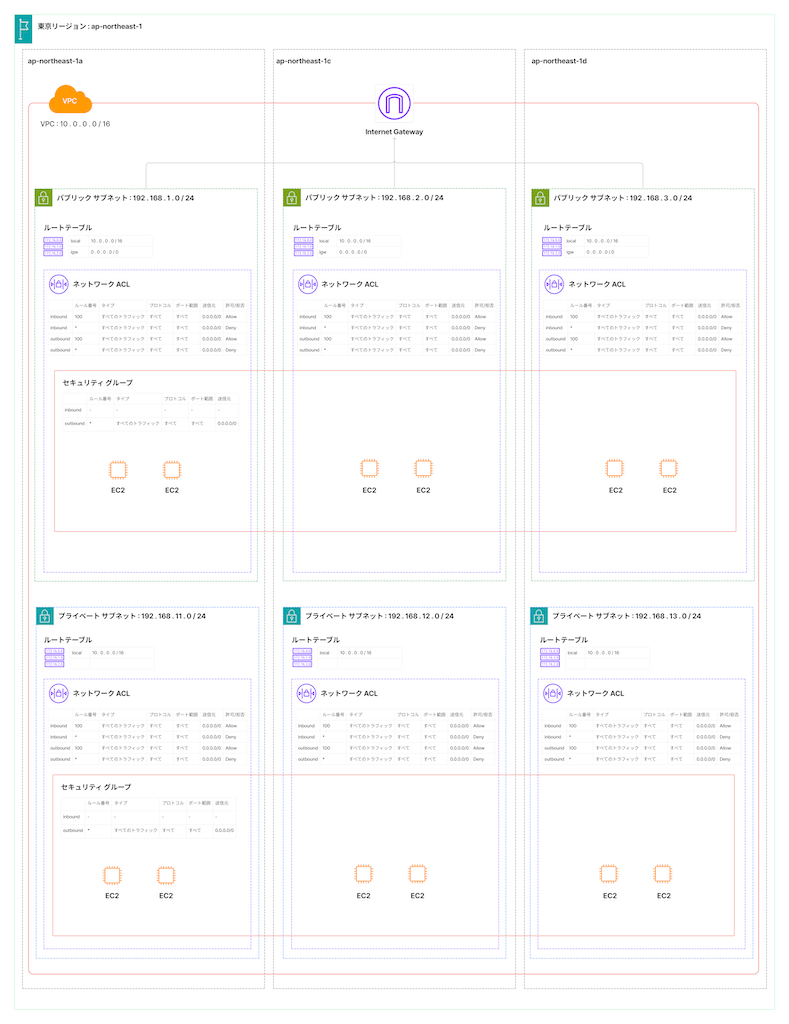
サブネット と ルートテーブル
ルートテーブル
サブネット内のインスタンスのネットワークトラフィックの制御を行うための設定
1つのサブネットは、1つのルートテーブルを設定できる
1つのルートテーブルは、複数のサブネットできる
パブリック サブネット
インターネットゲートウェイへのルートがあるルートテーブルが設定されているサブネット
このサブネットからは、VPC外部と通信することができる
プライベート サブネット
インターネットゲートウェイへのルートがあるルートテーブルが設定されていないサブネット
このサブネットからは、VPC外部と通信することができない
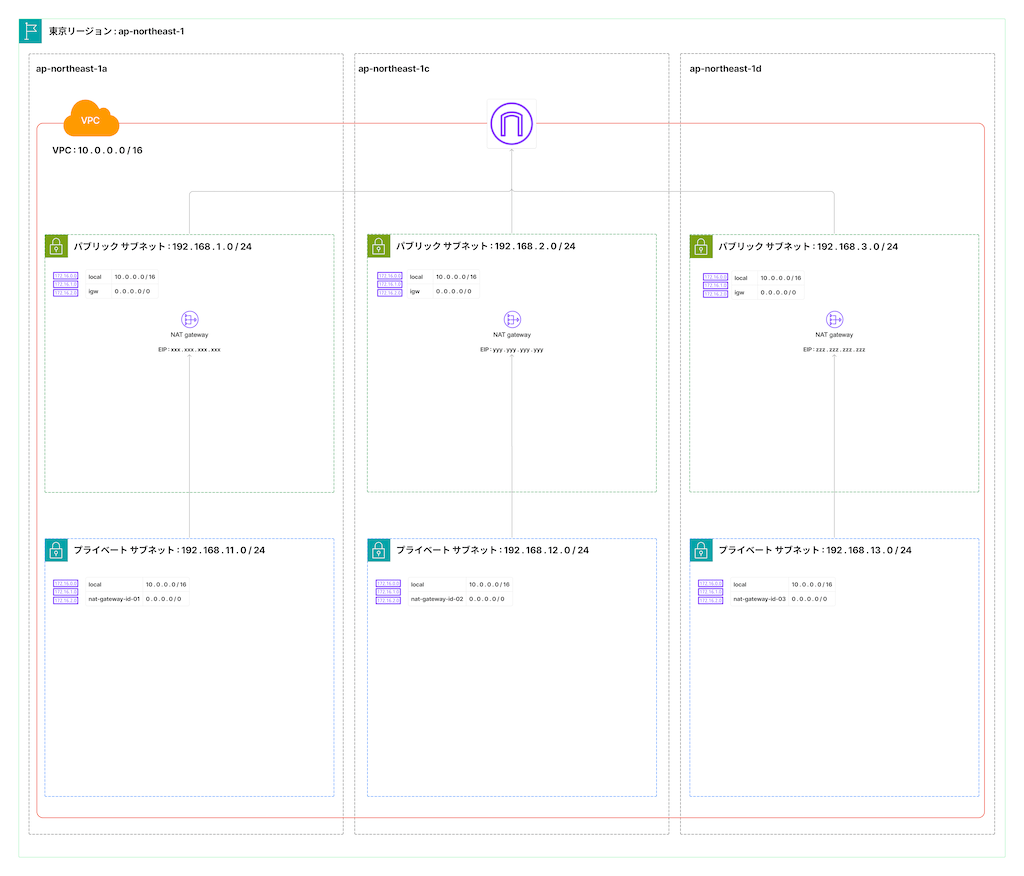
NAT Gateway
プライベート サブネット内のインスタンス発信の外部との通信を行うために必要
インスタンスプライベートIPアドレスを、パブリックIPアドレスに変換する
プライベート サブネット内のインスタンスからの外部への一方向の通信を可能とする
ユースケース
セキュリティの強化
プライベート サブネット内のインスタンスに対してのソフトウェアのパッチやアップデート
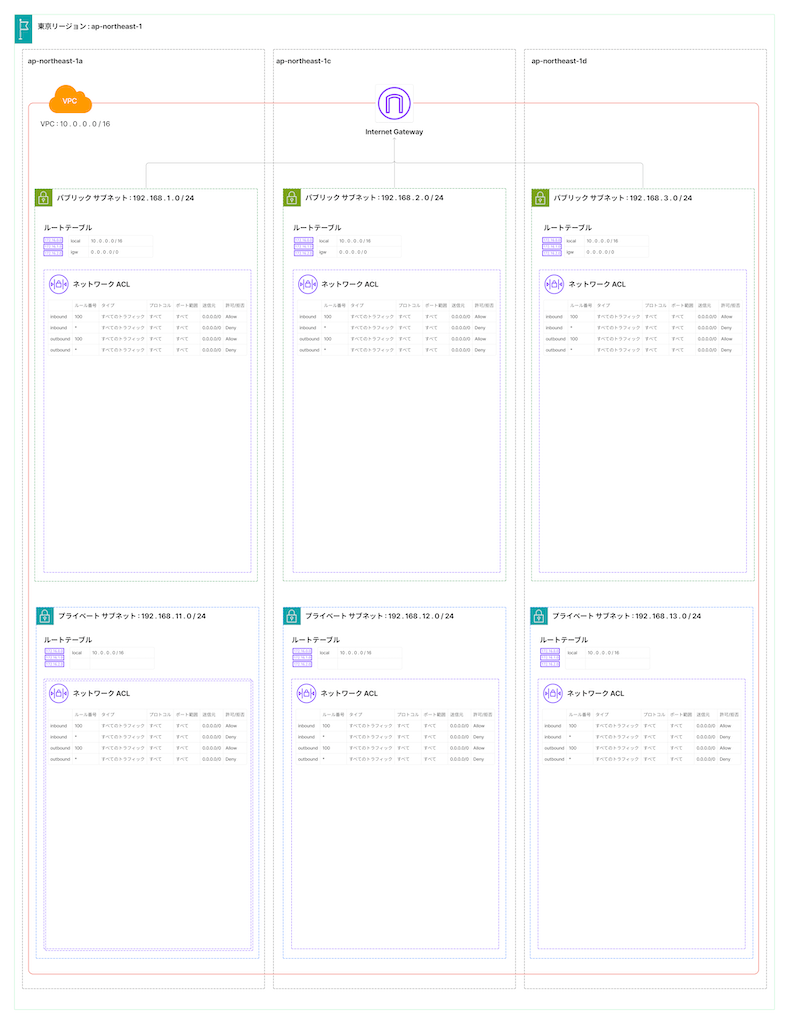
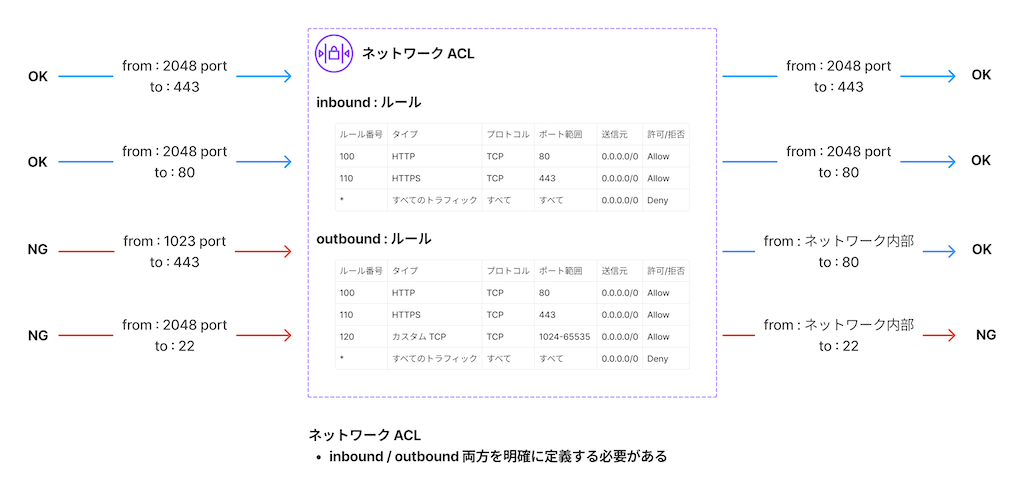
ネットワーク ACL
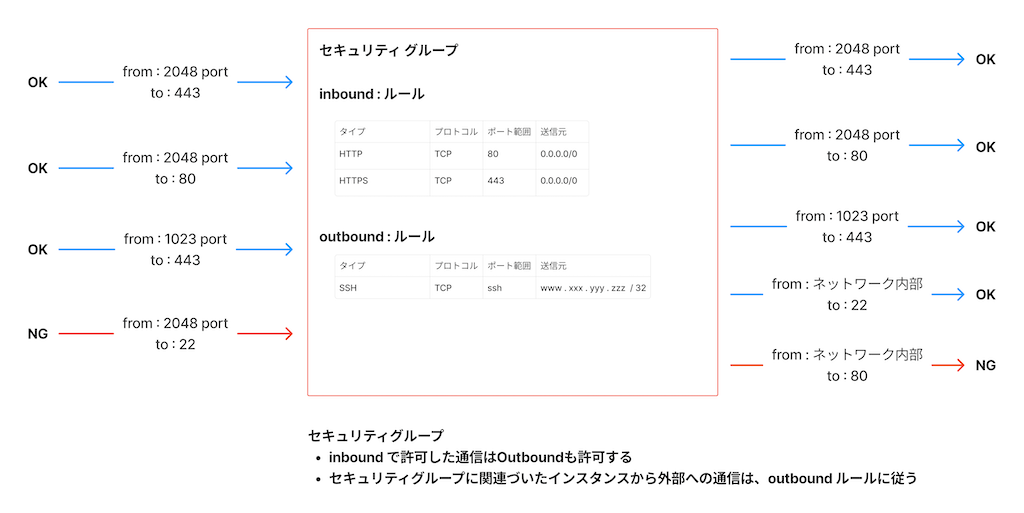
セキュリティグループ